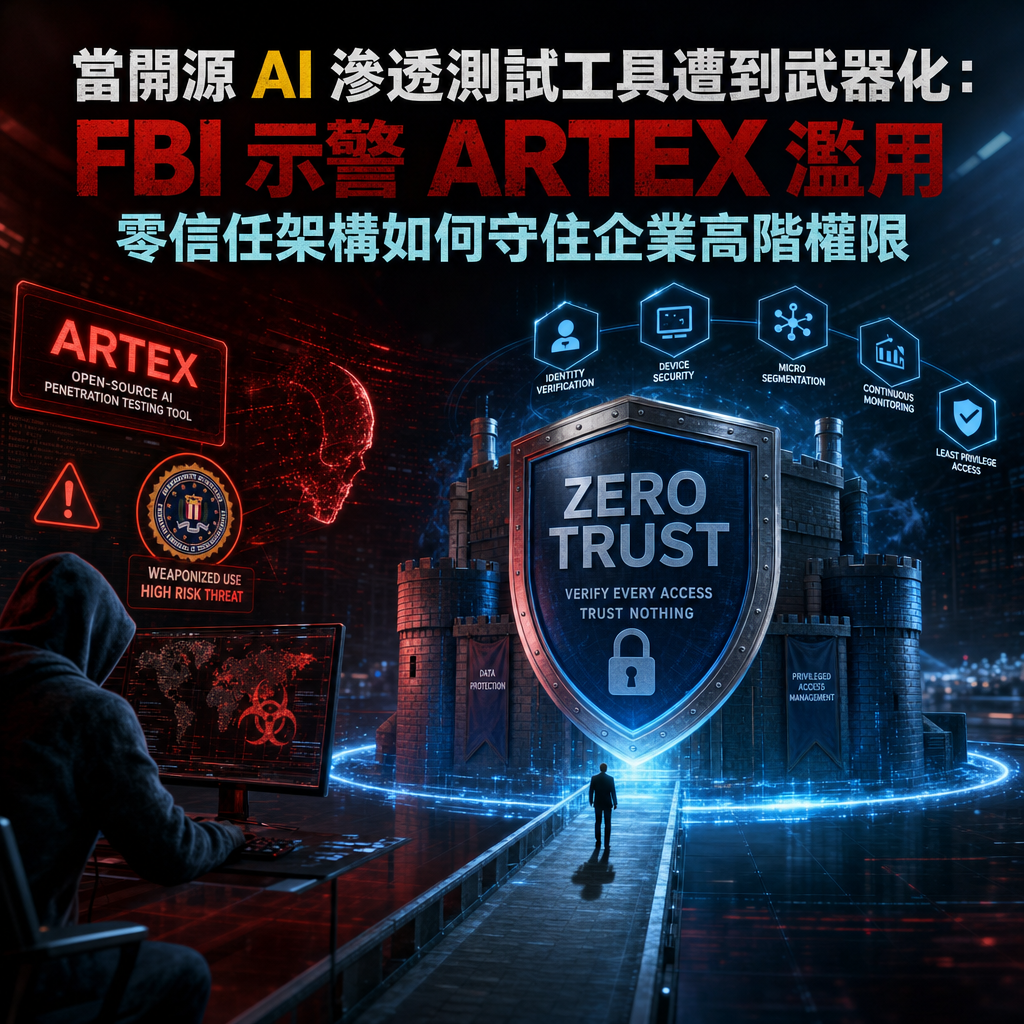
當開源 AI 滲透測試工具遭到武器化:FBI 示警 ARTEX 濫用,零信任架構如何守住企業高階權限
人工智慧正快速改變資訊安全的攻防樣貌。過去企業若要進行滲透測試,通常必須配置具備經驗的測試人員、準備複雜的測試腳本,並在高度授權與隔離的環境中執行;如今,AI 的加入卻可能降低技術門檻、縮短攻擊準備時間,甚至讓自動化工具直接參與弱點探索與權限攀升。
依 TechNews 科技新報所刊載的 FBI 緊急資安警示,美國聯邦調查局於 2026 年 11 月 13 日指出,開源 AI 平台 ARTEX 遭網路犯罪集團與國家級駭客濫用,被用來入侵全球政府機關與關鍵產業。受到威脅的領域包括金融、政府、科技、國防、半導體、能源、醫療、製造、電信與法律等;更令人關注的是,部分案件從鎖定目標到取得高階權限,耗時甚至不到 3 小時。
這項警示的核心並不是「AI 可以無所不能地攻破任何系統」,而是攻防双方的时间差正在急劇縮小。當駭客能以 AI 輔助資訊蒐集、弱點判讀、攻擊路徑選擇與大量測試,傳統依賴人工監控、資安人員經驗及定期掃描的防禦機制,便可能面臨新的壓力。對企業而言,真正需要處理的課題,是如何管理 AI 工具、測試帳號與高階權限,而不是單純封鎖某一套軟體。
一、事件解析:不到三小時取得高階權限代表什麼?
「成功取得高階權限」是本次事件最值得深入探討的部分。一般而言,高階權限可能讓攻擊者存取敏感資料、修改安全設定、建立長期停留點、控制其他系統,甚至在不易察覺的情況下破壞服務完整性。若這些權限屬於網域管理員、雲端環境管理者、資料庫管理者或核心網路維運帳號,影響範圍便可能由單一主機迅速擴大至整個組織。
- 初始突破:駭客可能先利用暴露在外的服務、已知弱點、遭竄改的更新套件或被竊取的憑證進入環境。AI 能協助快速整理大量公開資訊,縮短目標識別與弱點比對時間。
- 橫向移動:取得部分 foothold 後,攻擊者可能檢查網路可達性、共用檔案、遠端管理協定與信任關係,尋找下一個可利用的節點。
- 權限提升:透過不安全的權限設定、錯誤的存取控制、弱密碼、權杖濫用或憑證暴露,將一般帳號提升為具備管理能力的帳號。
- 持續停留:建立額外帳號、植入常駐程式、變更啟動項目或建立新信任關係,使後續即使部分防禦機制啟動,攻擊者仍能維持控制。
「不到 3 小時」不一定表示所有步驟都由 AI 全自動完成,也不代表駭客無須準備資料;它更精確地說明了一件事:當自動化工具、既有弱點與不當權限設計同時存在時,企業可能根本沒有足夠時間進行人工判斷與事故處置。因此,資安防線不能只思考「是否遭到入侵」,還必須思考「系統是否允許一次入侵快速升級為全面控制」。
二、AI 帶來的雙面刃:效率提升也讓攻擊規模更容易擴張
AI 在資訊安全領域具有明顯的雙面刃特性。對合法防守者而言,它可以協助分析日誌、篩選可疑行為、比對弱點、產出偵測規則,甚至縮短事件調查時間;對攻擊者而言,同一項能力也能被反向利用。AI 能降低重複性工作的成本,讓有限的人力處理更多目標,也使少量惡意行為者得以維持更高的攻擊頻率。
1. 資訊蒐集速度加快
公開資訊、程式碼儲存庫、錯誤訊息與暴露服務,都可能成為攻擊者建立目標清單的來源。AI 可協助分類大量資料,讓原本需要人工耗時搜尋的資訊,更快轉化為可操作的攻擊假設。
2. 弱點利用的試錯成本下降
傳統 exploitation 需要測試人員逐步理解協定、服務與錯誤回應;AI 工具則可能協助產生多組測試方式、比較結果並調整策略。這不代表每一種嘗試都會成功,但能讓攻擊者在短時間內涵蓋更多可能路徑。
3. 社交工程內容更具針對性
攻擊者也能利用 AI 整理公開資訊,模仿組織的電子郵件格式、主管用語或既有專案背景,使釣魚郵件與偽造登入頁更容易取得信任。技術防護若只保護帳號,卻未訓練人員辨識可疑情境,仍可能留下重大缺口。
4. 自動化不等於完全自主
AI 的實際效果仍取決於工具品質、提示內容、可用權限、資料品質及操作流程。企業不應把一般性風險直接描述為 FBI 已確認的攻擊手法,也不應假設 AI 能單獨突破所有防線;真正危險的是,AI、人類操作者、既有弱點及有效憑證相互結合。
三、資安防禦不能只靠封鎖工具:四個核心治理原則
原則一:管理身分與權限,而不是只管理檔案
無論駭客使用 ARTEX、既有商用工具或自行撰寫的腳本,最終目的通常都是取得可被利用的身分。因此,零信任原則應成為基本架構:每一項存取請求都經過驗證,資源只授予完成工作所需的最低權限,並持續檢查目前行為是否合理。
實務上應優先推行多因素驗證、特權帳號管理、及時授權與權限回收。對於資料庫、網域、雲端與核心網路管理權限,不應長期保留在一般工程師或測試人員手中。
原則二:縮短攻擊者可以連續利用的時間
當入侵鏈需要數週才能完成,防守者便有機會察覺與阻斷。企業應透過微網段分割、資產隔離、不同安全區域間的預設拒絕,以及高風險系統的獨立管理路徑,迫使攻擊者必須逐段突破。
原則三:假設高階權限終將被誤用或遭竊
不要把管理員權限視為不會外洩的保險箱。應採用特權存取管理、特權帳號監控、工作階段錄影、憑證輪替與異常登入偵測,讓高階操作留下可追溯紀錄,並在必要時快速撤銷。
原則四:所有 AI 與自動化工具都必須納入治理
滲透測試工具本身具有合法的教育、研究與防守價值,直接禁止並非完整答案。企業應建立工具使用白名單、授權範圍、套件版本、來源雜湊值、連線權限、資料存取及操作紀錄等管理制度。測試工作必須在隔離環境中進行,且不得任意接觸正式客戶資料。
四、企业可立即採用的實務加固清單
1. 盤點外部可見的攻擊面
- 找出所有對外開放的伺服器、API、管理介面、遠端桌面與舊版服務。
- 確認是否存在 forgotten assets、測試環境、影子 IT 或未被資安人員掌握的个人裝置。
- 依據「是否暴露、是否可利用、影響範圍」安排修補順序,而非只依弱點編號排序。
2. 強化身分與特權管理
- 全面啟用多因素驗證,管理入口優先採用防釣魚形式。
- 取消共享管理帳號,改用個人身分進行可追溯操作。
- 採行最低權限與 just-in-time 權限授予,管理權限需要時才開啟。
- 將一般使用者、服務帳號與管理員角色明確分離,並定期清查閒置權限。
3. 切割關鍵系統之間的信任
- 將一般辦公區、測試區、會員資料區與核心管理區進行網路分割。
- 限制高階管理協定只能由指定跳板主機或受控設備存取。
- 對資料庫、備份系統、雲端控制面與 CI/CD 環境設定更嚴格的存取條件。
4. 建立可關聯的監控紀錄
單一日誌往往不足以揭露完整攻擊鏈。資安團隊應整合端點、身份、網路、DNS、雲端與應用程式紀錄,並建立下列偵測情境:短時間內大量列舉服務、非工作時間的高階登入、異常權杖建立、新的管理群組成員、服務帳號互動增加,以及測試工具連向正式環境。
重點不是監控更多資料,而是讓分析人員能將「工具執行、權限變更、後續連線」串成同一條事件時間線,並保留足夠長的紀錄,以利事件回溯。
5. 驗證備份與復原能力
具備備份不等於能夠復原。企業應採用隔離或不可變更的備份策略,針對身分系統、虛擬化平台與關鍵資料進行還原演練,並記錄實際回復時間。若攻擊者已取得高階權限,只有經過驗證的備份才能避免勒索、誤刪與服務中斷。
五、事件發生時的緊急處理程序
若發現疑似與 ARTEX 或類似滲透測試活動有關的跡象,組織應依循明確流程處置,避免直接在未受控的主機上執行不具來源的清除指令。
- 第一階段:保全證據。保存端點、網路、身份與雲端紀錄,記錄事件發生的時間、系統、帳號與操作步驟。
- 第二階段:限制活動範圍。隔離疑似受感染主機,暫停高風險管理入口與異常服務帳號,並依實際情況封鎖必要連線。
- 第三階段:撤銷存取權。重設相關密碼、撤銷工作階段與 OAuth token、撤銷 SSH 金鑰或 API 金鑰,並確認新憑證未再次外洩。
- 第四階段:修補入口。修正暴露服務、弱點、錯誤設定與不安全的信任關係,不能只移除攻擊者留下的檔案。
- 第五階段:追查完整範圍。確認攻擊者是否已進入其他主機、雲端資源或供應商系統,並檢查是否有資料遭讀取或外傳。
- 第六階段:復原與學習。受信任的重建環境優於在未知遭污染的環境上直接修補。事件結束後,再更新監控規則、教育訓練與事件應變程序。
實際的入侵指標、修補步驟與受影響版本,應以 FBI 官方公告及相關漏洞修補資訊為準。企業不宜根據媒體報導自行猜測雜湊值或系統弱點,也應避免在未隔離前大量刪除紀錄,以免破壞後續調查線索。
六、學校與中小型組織的因應做法
並非所有組織都具備企業級資安團隊,但可以從高影響、低成本的控制開始。學校可將學生實驗室與正式行政系統分隔,測試帳號使用虛擬或合成資料,禁止以真實學生個資進行演練;同時要求所有教師與行政人員啟用多因素驗證,並由管理者定期檢查共用帳號。
若是没有全天專職資安人員的中小企業,則可優先完成五項工作:盤點對外服務、啟用多因素驗證、修補高風險弱點、採取異地或不可變更備份,以及建立至少一份包含停機、帳號遭竊與供應商異常的緊急應變清單。使用託管式資安服務時,仍應確認服務契約是否包含威脅偵測、事件通知、紀錄保存及協助復原等要求。
七、結語:AI 改變的是速度,資安基本功仍不可取代
FBI 對 ARTEX 遭濫用的示警,說明開源 AI 滲透測試工具已從研究與防守資源,逐漸成為攻防雙方都會關注的雙用途技術。當駭客可在不到 3 小時內完成部分目標的權限攀升,企業若仍依賴人工巡檢、事後補洞與寬鬆的共用權限,勢必難以應付。
有效防禦不能只靠禁止某個工具名稱,而應從整體降低風險著手:縮小暴露面、限制權限、切斷信任鏈、完善監控、加速撤銷憑證,並將所有 AI 與自動化測試活動納入可追蹤、可授權、可撤銷的管理框架。
對資安學習者而言,這是一個重要的教學提醒:未來真正稀缺的,不只是會使用 AI 工具的人,更是能辨識工具邊界、理解權限風險,並將安全原則落實到系統設計與日常流程中的專業人才。
延伸閱讀:TechNews 科技新報。本文依據所提供報導整理;事件細節、威脅指標與正式修補建議,請以 FBI 及相關資安機關發布的官方資料為準。