從 Cloudflare WAF 連線阻擋事件,深度剖析網站應用程式防火牆的防護機制與實務應用
當你在瀏覽某個網站時,突然看到「Access denied」、「您的 IP 已被封鎖」或「連線遭到停止」這類訊息時,多數使用者第一反應是困惑與不滿。然而,對於網站經營者而言,這背後代表的是一套嚴謹的網站安全防護機制正在運作。本文將從一個真實的 Cloudflare WAF 阻擋案例出發,帶領各位深入理解 WAF(Web Application Firewall,網站應用程式防火牆)的運作原理、封鎖判斷邏輯,以及網站管理者與一般使用者面對此類情況時的正確應對方式。
一、什麼是 WAF?網站安全的第一道防線
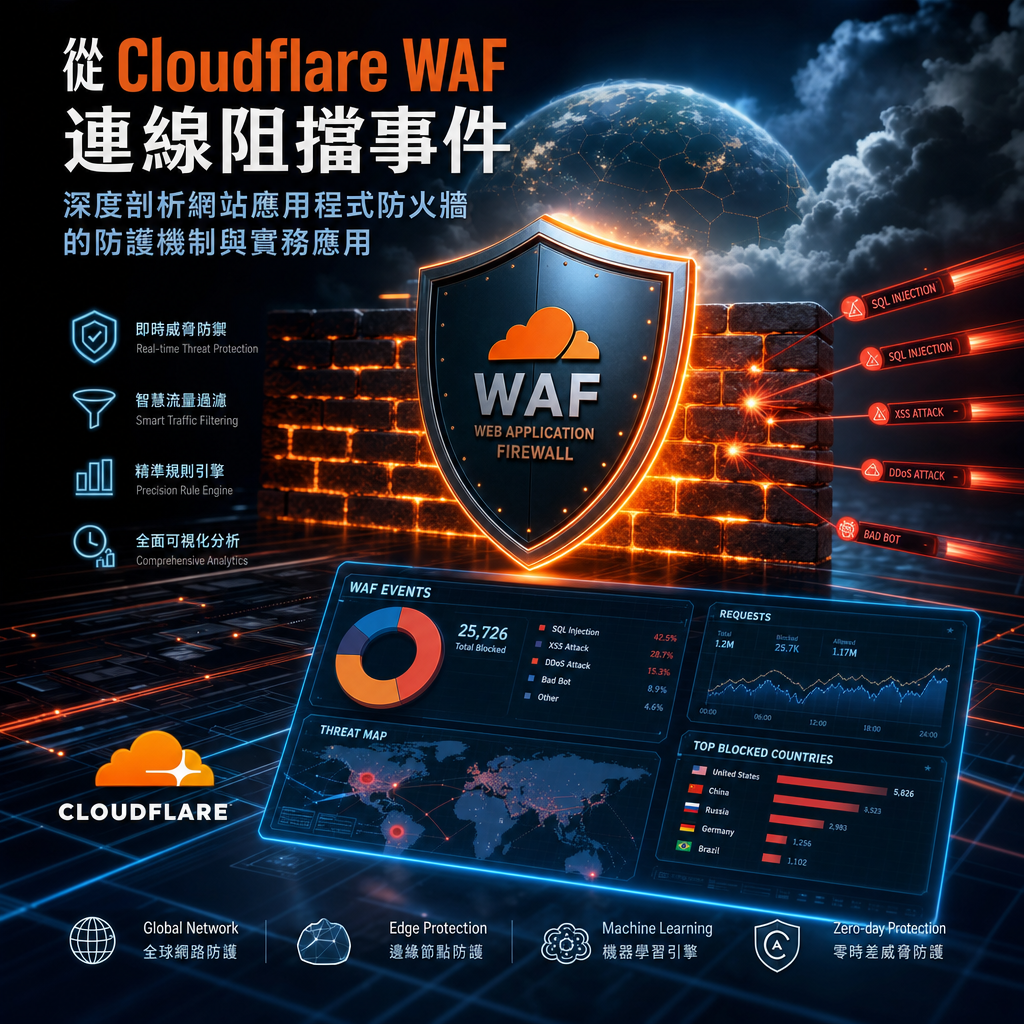
WAF(Web Application Firewall)是一種專門保護網站應用程式層(Application Layer)的安全防護系統,不同於傳統防火牆只過濾網路層的封包,WAF 能夠深入解析 HTTP 與 HTTPS 請求的內容,識別並阻擋各種惡意攻擊。常見的 WAF 防護對象包括:
- SQL Injection(SQL 注入攻擊)
- Cross-Site Scripting(XSS,跨站腳本攻擊)
- Cross-Site Request Forgery(CSRF,跨站請求偽造)
- DDoS 攻擊(分散式阻斷服務攻擊)
- 惡意爬蟲與自動化機器人流量
- 暴力破解登入行為
Cloudflare 是目前全球最大的 CDN(Content Delivery Network,內容傳遞網路)服務商之一,同時也提供強大的 WAF 功能。其服務遍及全球,每天處理數兆次的網路請求,因此當某個來源 IP 出現異常行為時,Cloudflare 的防護機制會自動觸發,導致使用者被阻擋在外。
二、為什麼網站需要啟用 WAF 防護?
許多架站新手會疑惑:「我只是個小網站,誰會來攻擊我?」事實上,現代網路環境中的自動化攻擊無時無刻不在進行,無論是大型企業網站還是個人部落格,都可能成為攻擊目標。啟用 WAF 的主要理由包括:
1. 保護網站內容與資料資產
網站內容是經營者重要的智慧財產,尤其是新聞媒體、電商平台、知識付費網站等,內容背後涉及商業利益與著作權。透過 WAF 阻擋未經授權的爬蟲抓取,能有效保護內容價值,避免被競爭對手或內容農場盜用。
2. 節省伺服器資源與頻寬成本
大量的自動化請求會嚴重消耗伺服器 CPU、記憶體與頻寬資源。當網站託管在雲端主機時,流量費用可能會因此暴增。WAF 能夠在請求到達原始伺服器之前先行過濾異常流量,大幅降低營運成本。
3. 防止資料外洩與個資竊取
網站應用程式若存在漏洞,攻擊者可透過 SQL 注入等方式竊取資料庫中的會員資料、訂單資訊等敏感內容。WAF 能夠在第一時間識別這類攻擊特徵並加以阻擋,避免重大資安事件的發生。
4. 維護網站可用性與使用者體驗
當網站遭受 DDoS 攻擊時,正常使用者將無法順利瀏覽網頁,導致品牌形象受損。WAF 結合 CDN 的分散式架構,能有效吸收與分散攻擊流量,確保網站持續穩定運作。
三、Cloudflare 封鎖機制的判斷邏輯
從案例中的錯誤頁面資訊可以觀察到幾個關鍵元素:Ray ID(射線 ID)、來源 IP、來源國家代碼等。這些資訊代表 Cloudflare 對每一次請求都有完整的紀錄與追蹤能力。封鎖的判斷依據通常包含:
- IP 信譽評分:Cloudflare 維護全球 IP 信譽資料庫,過去曾被用於發送垃圾訊息或執行攻擊的 IP,會被自動標記為高風險。
- 請求頻率異常:短時間內發送大量請求、存取頻率超出正常人為操作範圍,會被判定為機器人行為。
- User-Agent 特徵:使用預設或可疑的 User-Agent 字串,缺乏正常瀏覽器的完整特徵。
- 行為模式分析:存取路徑過於規律、跳過正常導覽流程、直接抓取深層頁面等異常行為。
- 地理區域限制:網站管理者可設定特定國家或地區的封鎖規則。
案例中顯示的「Access denied from country: TW」代表此網站對台灣 IP 進行了封鎖,這可能是基於網站本身的政策決定,也可能是自動化防護機制觸發的結果。
四、當被 WAF 阻擋時,使用者該怎麼辦?
對於一般使用者而言,被 WAF 阻擋通常是無辜的,可能因為共享 IP 被污染、VPN 出口 IP 已被標記,或瀏覽器擴充套件發送了異常請求。建議的處理步驟如下:
- 確認問題原因:截圖記錄錯誤頁面上的 Ray ID、IP 位址、時間戳記等資訊。
- 檢查網路環境:關閉 VPN、代理伺服器、隱私工具後重新嘗試連線。
- 清除瀏覽器資料:清除 Cookie、快取、停用可疑的擴充套件。
- 更換網路:嘗試使用手機 4G/5G 網路連線,確認是否為 IP 層級的封鎖。
- 聯絡網站客服:若確認為誤判,攜帶連線資訊截圖向網站客服說明情況。
五、網站管理者的正確設定心態
對於架站教學的角度,我必須提醒學員:WAF 是保護網站的利器,但錯誤的設定也可能造成潛在客戶流失。以下是幾個重要的設定原則:
1. 區分「攻擊」與「正常爬蟲」
Google、Bing 等搜尋引擎的爬蟲對於 SEO 至關重要,務必在 WAF 白名單中保留。否則將嚴重影響網站在搜尋引擎的排名表現。
2. 提供合理的解除封鎖機制
良好的 WAF 設定應該包含 CAPTCHA 驗證頁面或申訴管道,而非完全阻擋。當使用者通過驗證後應能順利瀏覽網站,兼顧安全與使用者體驗。
3. 定期檢視封鎖紀錄
透過 Cloudflare 的分析儀表板,網站管理者應定期檢視封鎖紀錄,評估是否有過度防護的情況,並依據實際數據調整防護規則。
4. 善用 Cloudflare 免費方案
即使是個人部落格,也能透過 Cloudflare 免費方案獲得基礎的 WAF 與 DDoS 防護。建議架站新手在網站上線初期就啟用相關設定,建立安全防護的基本功。
六、實務教學建議:如何為自己的網站啟用 WAF
以 Cloudflare 為例,啟用 WAF 的基本步驟如下:
- 將網域 DNS 託管至 Cloudflare,開啟代理(Proxied)模式。
- 進入「Security」設定頁面,將 Security Level 調整為「Medium」或「High」。
- 啟用「Bot Fight Mode」以對抗自動化機器人。
- 於「WAF」頁面中啟用 Cloudflare 提供的 Managed Rules 防護規則集。
- 設定 Rate Limiting(速率限制)以防止短時間大量請求。
- 建立 Page Rules 為重要頁面設定不同的防護等級。
完成上述設定後,網站將立即獲得顯著提升的安全防護能力。需要特別注意的是,WAF 規則的調整應該循序漸進,避免一次設定過於嚴格的規則導致正常使用者受影響。
七、結語:安全與便利的平衡藝術
網站安全防護是一場永無止境的攻防戰。從 Cloudflare WAF 連線錯誤事件中,我們可以看到現代網站經營者面對的挑戰:既要保護珍貴的內容資產與使用者資料,又要避免過度防護造成正常使用者體驗受損。作為網站管理者,應當深入理解 WAF 的運作原理,制定合理的防護策略;作為一般使用者,當遇到連線被阻擋時,也應以理性的態度理解背後的安全考量,透過正當管道反映問題。
在架站教學的過程中,網站安全是學員最容易忽略卻最為關鍵的一環。希望透過本文的解析,能幫助各位建立正確的資安觀念,讓自己的網站既能穩定運作,又能安全無虞。